Создание OpenID Connect Client
- В боковой панели нажимаем Clients → Create client.
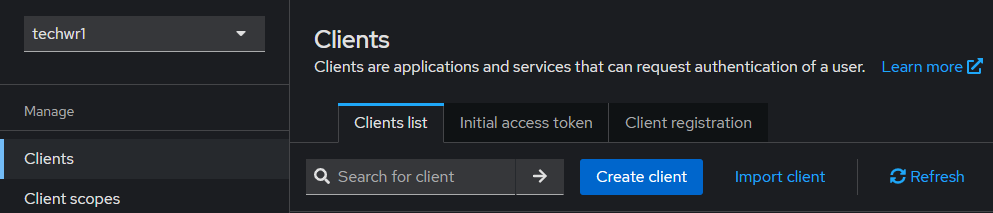
- Настраиваем раздел General settings
- Выпадающее меню поля Client type должно быть выставлено в OpenID Connect.
- Поле Client ID заполняется новым ID.
- Поля Name и Description заполняются при необходимости.

- Настраиваем раздел Capability Config
- Устанавливаем пункты Client authentication и Authorization в положение

- В менюAuthentication flow оставляем по умолчанию включенными Standard flow и Direct access grants

- Настраиваем Login settings
В поле Valid redirect URIs указываем шаблон URI на gateway SSO (пример: https://gw-sso.example.net:8281/*)

После создания OpenID Connect Client необходимо использовать значения Client ID (из п.2) и Client Secret (во вкладке Credentials в панели редактирования клиента) для конфигурирования сервиса authn (секция keycloak.client).