Создание группы
-
В Server Manager выберите Tools, затем выберите AD FS Management.

-
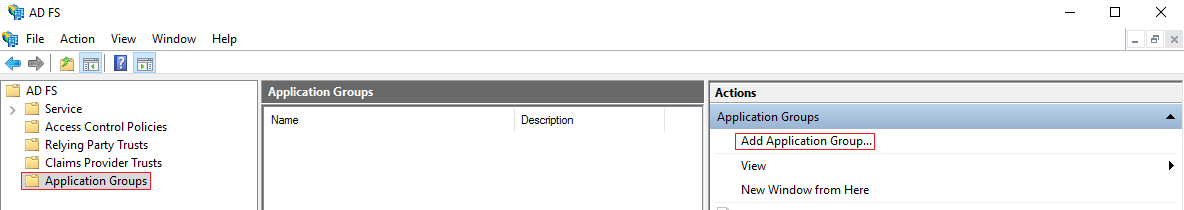
В AD FS Management выберите Application Groups и нажмите Add Application Group.
-
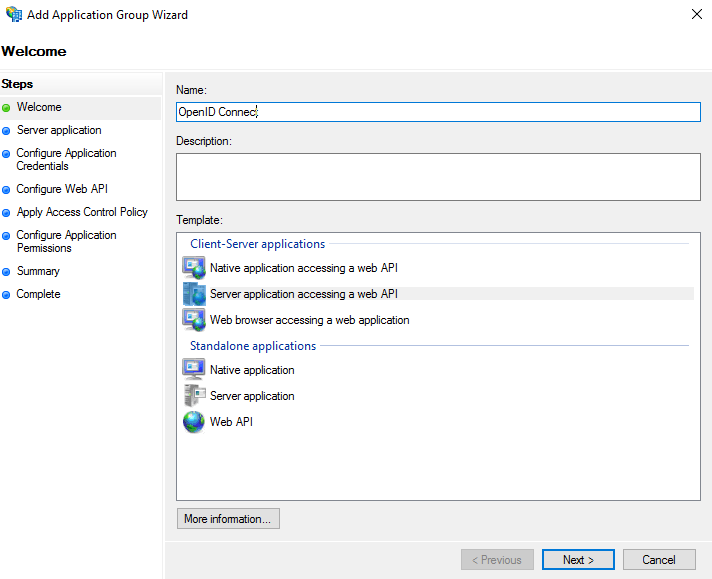
На экране Add Application Group Wizard:
-
В окне Server Application:
gw-<domain_env>.<domain_name>/auth/callbackgw-<domain_env>.<domain_name>/auth/logout/callback
-
В окне Configure Application Credentials:
- установите флаг напротив строчки Generate a shared secret;
- значение поля Secret генерируется автоматически (это значение переменной
authn_oidc_client_secretпри настройке конфигурационного файла (см. Подготовка конфигурационных файлов)); - скопируйте значение поля Secret.

-
В окне Configure Web API:
- в поле Identifier введите значение Client Identifier из пункта 4 (окно Server Application) и нажмите Add;
- нажмите Next.

-
В окне Choose Access Control Policy:
- в поле Choose an access control policy выберите значение Permit everyone;
- нажмите Next.

-
В окне Configure Application Permissions:
- в поле Permitted scopes установите флаги напротив allatclaims и openid;
- нажмите Next.

-
В окне Summary проверьте данные, сравнив с примером:

-
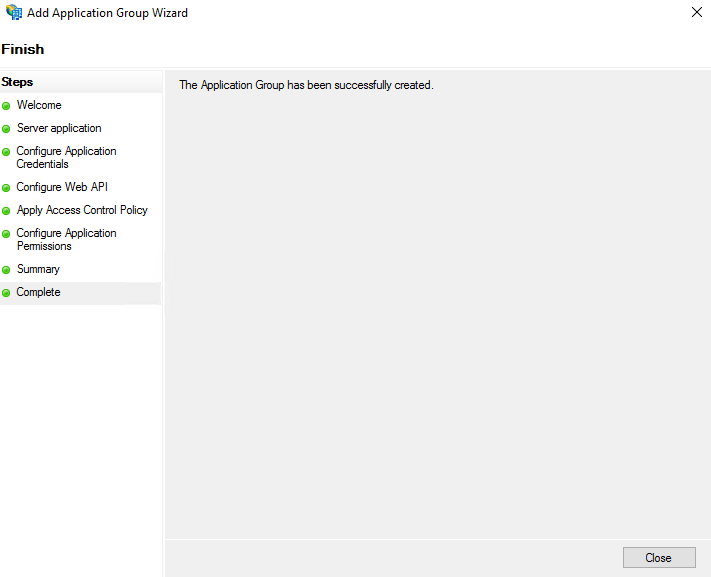
В окне Finish нажмите Close для завершения создания группы.
-
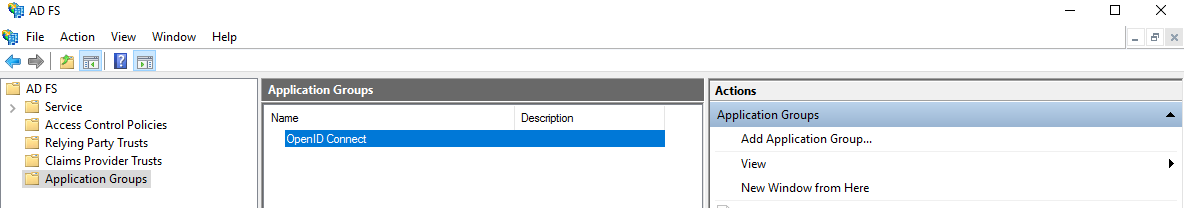
Убедитесь, что в поле Application Groups появилась созданная группа.