Маппинг LDAP атрибутов
Для корректной работы интеграции продукта с внешней SSO-системой AD FS необходимо проверить маппинг LDAP-атрибутов на Claim Type на стороне AD FS (см. таблицу).
| LDAP Attribute (Ldap-Display-Name) | LDAP Attribute (CN) | Claim Type |
|---|---|---|
mail | E-Mail-Addresses | email |
givenName | Given-Name | given_name |
sn | Surname | family_name |
displayName | Display-Name | display_name |
sAMAccountName | SAM-Account-Name | unique_name |
tokenGroups | Token-Groups | groups |
Если маппинг LDAP-атрибутов отсутствует, необходимо добавить маппинг LDAP-атрибутов из таблицы в уже созданную группу (см. Создание группы).
Порядок действий:
-
В Server Manager выберите Tools, затем выберите AD FS Management.

-
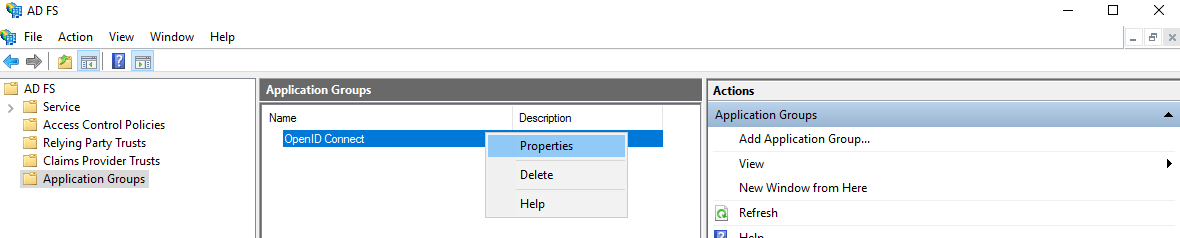
В окне AD FS Management:
- выберите Application Groups;
- нажмите на созданную группу (в примере OpenID Connect) правой кнопкой мыши;
- выберите Properties.
-
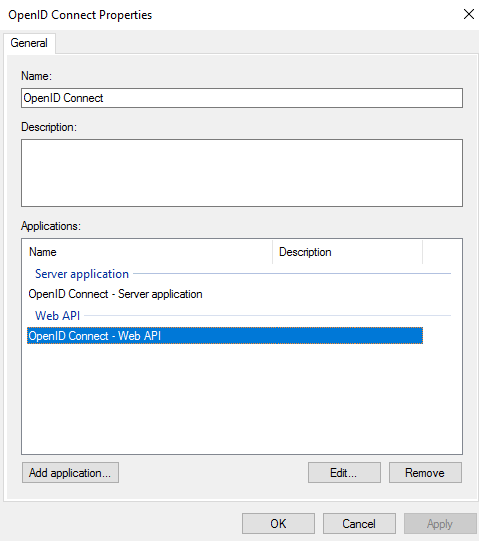
В окне OpenID Connect Properties:
- выберите OpenID Connect - Web API;
- нажмите Edit.
-
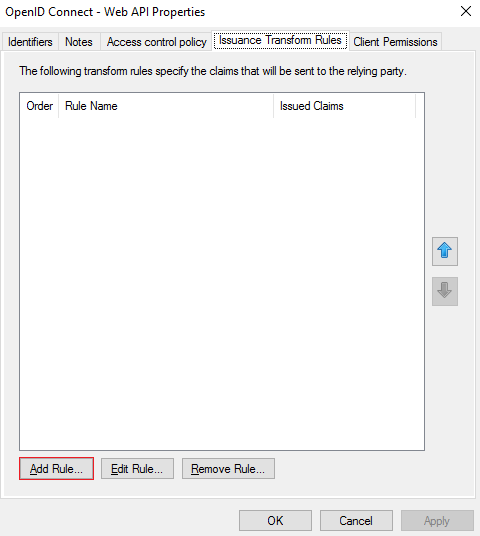
В окне OpenID Connect - Web API Properties:
- выберите вкладку Issuance Transform Rules;
- нажмите Add Rule.
-
В окне Add Transform Claim Rule Wizard, Select Rule Template:
- выберите в выпадающем меню Claim Rule template пункт Send LDAP Attributes as Claims;
- нажмите Next.

-
В окне Add Transform Claim Rule Wizard, Configure Rule:
- введите в окне Claim Rule name произвольное имя правила (например,
Basic); - выберите в выпадающем меню Attribute Store пункт Active Directory;
- заполните поля в окне Mapping of LDAP attributes of outgoing claim types в соответствии с таблицей;
- нажмите Finish.

- введите в окне Claim Rule name произвольное имя правила (например,
-
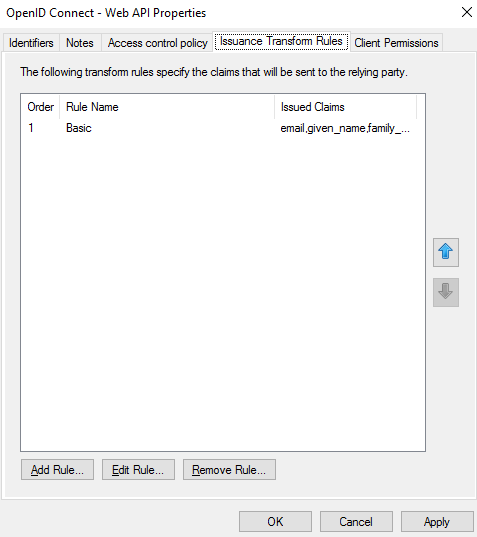
В окне OpenID Connect - Web API Properties убедитесь, что правила маппинга добавлены, и нажмите OK.
-
В окне OpenID Connect Properties нажмите OK.
-
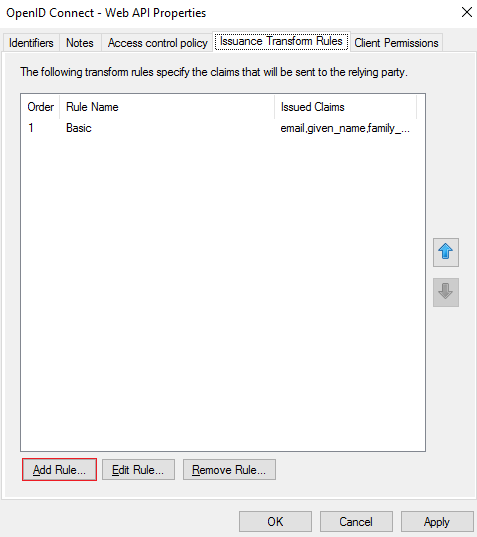
Создаём второе правило. В окне OpenID Connect - Web API Properties:
- выберите вкладку Issuance Transform Rules;
- нажмите Add Rule.
-
В окне Add Transform Claim Rule Wizard, Select Rule Template:
- выберите в выпадающем меню Claim Rule template пункт Send Claims Using a Custom Rule;
- нажмите Next.

-
В окне Add Transform Claim Rule Wizard, Configure Rule:
- введите в окне Claim Rule name произвольное имя правила (например,
External ID); - в поле Custom rule введите:
c:[Type == "http://schemas.microsoft.com/ws/2008/06/identity/claims/windowsaccountname", Issuer == "AD AUTHORITY"]=> issue(store = "Active Directory", types = ("external_id"), query = ";ObjectGUID;{0}", param = c.Value);- нажмите Finish.

- введите в окне Claim Rule name произвольное имя правила (например,
-
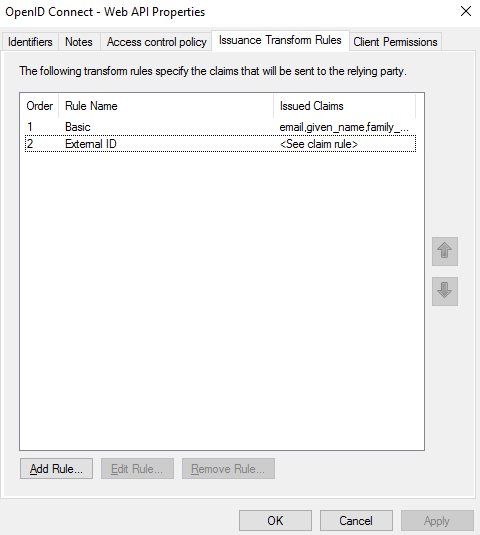
В окне OpenID Connect - Web API Properties убедитесь, что правила маппинга добавлены, и нажмите OK.
-
В окне OpenID Connect Properties нажмите OK.